Данная статья открывает цикл из трёх материалов, посвящённых следующим темам: сети, системы хранения и вычислительные ресурсы.
Что меняется в сетевой части: Virtual Private Cloud (VPC)
После объявления о general availability VMware Cloud Foundation 9.0 17 июня 2025 года, а также улучшений, привнесённых VCF 9.1 в мае 2026 года, один компонент станет переломным для сетевых команд и команд приложений: Virtual Private Cloud (VPC).
До сих пор подключение нового приложения к сети в рамках VCF требовало глубокого владения NSX (Tier-0, Tier-1, Edge VM) и привлечения сетевой команды при каждом развёртывании. VPC меняет этот механизм: он вводит модель оплаты по мере потребления сетевых ресурсов, как в публичном облаке. Кроме того, теперь он напрямую доступен командам приложений из vCenter, а не только из консоли NSX.
VPC — это дополнительный инструмент в сетевом арсенале VCF, а не замена. Это означает, что классические VLAN, традиционная маршрутизация NSX Tier-0/Tier-1, а также стандартные механизмы межсетевого экранирования (DFW, Gateway Firewall) остаются полностью доступными и могут сосуществовать с VPC по мере необходимости.
Эта первая часть нашего цикла о новых возможностях VCF 9 посвящена сети (краткую версию мы опубликовали здесь). В следующих статьях речь пойдёт о системах хранения, а затем о вычислительных ресурсах.
Что такое VPC?
Virtual Private Cloud (VPC) — это изолированная мультитенантная сетевая среда, размещённая внутри более крупного частного облака VCF.
Она позволяет команде приложений настраивать и администрировать собственную логически изолированную сеть с IP-адресацией, маршрутизацией и правилами безопасности — и всё это без необходимости сетевого вмешательства при каждом изменении. Этот подход будет хорошо знаком архитекторам, уже работающим с публичным облаком. Фактически он перенимает логику VPC, существующую у всех крупных облачных провайдеров, и переносит её в частное облако VCF.
Чтобы узнать больше, ознакомьтесь с этой статьёй в блоге VMware.
Структуру VPC формируют два строительных блока.
- Подсети: виртуальные сети уровня 3 (L3) модели OSI, публичные или частные. Частная подсеть использует блок IP-адресов, который никогда не анонсируется за пределами VPC. Публичная подсеть получает адреса напрямую из внешнего пула IP. В OVHcloud это, как правило, блоки IP-адресов.
- Шлюзы: у каждого VPC есть собственный шлюз, который маршрутизирует пакеты между его подсетями. Transit Gateway позволяет объединить все VPC в рамках одного проекта.
VPC может оставаться привязанным к одному домену управления либо распространяться на несколько через span, если они используют один и тот же экземпляр NSX. В версии 9.1 проект может содержать несколько Transit Gateway независимо от количества объединяемых VPC. Для каждого VPC, подключённого к Transit Gateway, также можно применить политику связности (Community, Promiscuous или Isolated), регулирующую его взаимодействие с другими VPC без необходимости настройки межсетевого экрана. Ограничения по масштабированию (число VPC, подсетей) по-прежнему определяются максимальными значениями конфигурации NSX, задокументированными VMware.
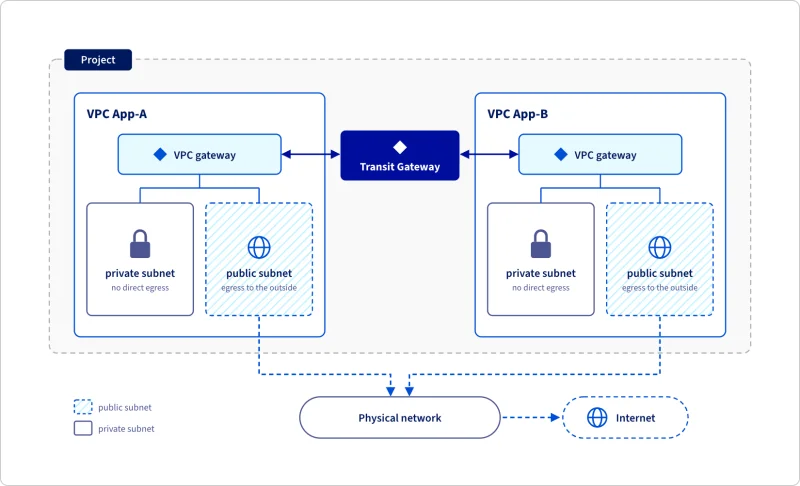
Разделение обязанностей остаётся чётким — именно это делает модель по-настоящему самообслуживаемой без потери централизованного контроля. При развёртывании домена управления сетевой администратор задаёт блоки IP-адресов, которые будут использоваться для будущих VPC. Затем администраторы vCenter самостоятельно создают VPC и их подсети. Им не нужно выбирать диапазоны IP для публичных или транзитных сетей: они берутся из предопределённых блоков. Свободно управляются командой приложений только IP-адреса чисто приватных подсетей, которые никогда не анонсируются наружу.
На практике команда приложений, которой нужна новая изолированная среда, может создать собственный VPC в несколько кликов, не открывая заявку в сетевую команду и не дожидаясь окна обслуживания.
Таким образом, всё управляется со вкладки сети в vCenter (создание VPC, создание подсетей, настройка связности) или через API/PowerCLI, а значит, создание VPC можно напрямую интегрировать в конвейеры Infrastructure as Code — так же, как развёртывание виртуальной машины. Не нужно трогать физические коммутаторы или маршрутизаторы — NSX устанавливает и автоматически управляет базовыми виртуальными компонентами.
Для тех, кто знаком с vSphere Client, вот как подсети представлены внутри VPC в VCF 9.x.
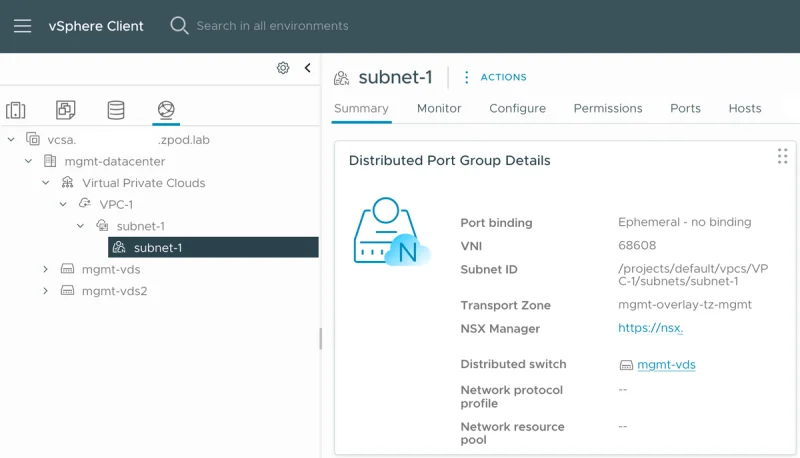
Данное решение не является полностью новым: в VCF 5.2.1 уже был представлен его предварительный вариант в vCenter. VCF 9.0 расширяет эту модель. VCF 9.1 дополнит её новыми возможностями подключения, которые мы рассмотрим в следующей главе.
Возможности и компоненты VPC
Централизованное и распределённое подключение
VPC может подключать свои рабочие нагрузки к физической сети двумя способами. При централизованном подключении Transit Gateway направляет трафик к шлюзу Tier-0, запущенному на виртуальных машинах Edge NSX: весь входящий и исходящий трафик проходит через них. При распределённом подключении, появившемся в VCF 9.0, Transit Gateway напрямую использует VLAN, общий для всех хостов ESX, без виртуальной машины Edge и без шлюза Tier-0. VCF 9.1 устраняет главное историческое ограничение этого второго режима — отсутствие расширенных сетевых сервисов. Выбор между этими двумя режимами зависит в большей степени от требуемого уровня сетевых сервисов, чем от одной лишь производительности сети.
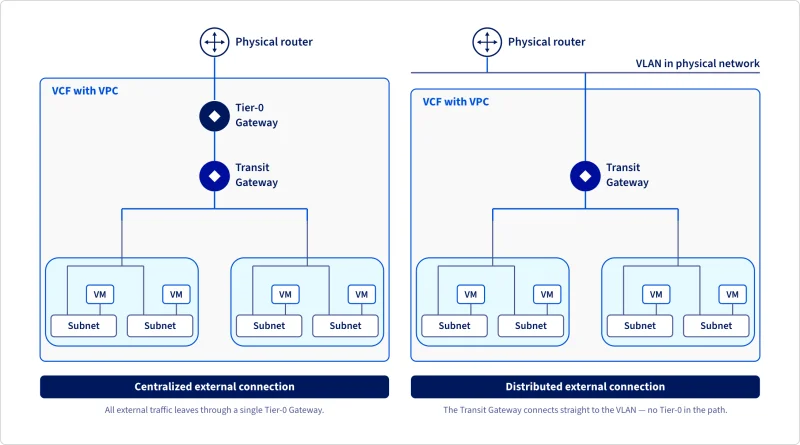
VPC и распределённый Transit Gateway (DTGW)
Распределённая модель отличалась простотой и обеспечивала прирост производительности, однако оставалась ограниченной базовыми сетевыми сервисами (статический NAT, распределённый DHCP). В VCF 9.1 этот пробел закрывает новый программный компонент — Virtual Network Appliance (VNA). Это лёгкое устройство, разворачиваемое из vCenter, которое подключается к распределённой среде VPC для предоставления централизованных сервисов по требованию: расширенный NAT, DHCP и, прежде всего, балансировка нагрузки через Avi Load Balancer. В результате распределённый Transit Gateway теперь может опираться на Avi для публикации балансировщика нагрузки, не возвращаясь к классической виртуальной машине Edge и не отказываясь от преимуществ распределённой модели в производительности.
Avi Load Balancer — это механизм балансировки нагрузки L4-L7, интегрированный в VCF: вплоть до версии VCF 9.1 он был доступен только для централизованных схем подключения, поскольку распределённая модель не имела способа интеграции. Virtual Network Appliance (VNA) устраняет этот пробел: сетевой администратор разворачивает его один раз на уровне проекта или VPC, а затем связывает с контроллером Avi. После этого прикладные команды могут создавать собственные Avi Virtual Services для публикации API, веб-сайта или Kubernetes ingress, не затрагивая базовую конфигурацию сети. Такое сочетание делает распределённую модель жизнеспособной практически для всех прикладных сценариев, тогда как ранее она покрывала лишь самые простые случаи.
Распределённое подключение через VLAN для vSphere Supervisor
VNA также открывает распределённое подключение для новых сценариев: vSphere Supervisor и VCF Automation теперь могут подключаться к дата-центру через простой VLAN, а не через более тяжёлую централизованную архитектуру подключения. Для команд, разворачивающих Kubernetes (vSphere Supervisor) или оркестрирующих прикладные среды (VCF Automation), это существенно сокращает сетевые предварительные требования, которые нужно подготовить заранее — больше не требуется готовить выделенную топологию Edge/Tier-0 для получения работоспособного подключения.
Подводя итог...
Virtual Private Cloud меняет подход к взаимодействию сетевых команд и команд разработки приложений в рамках VCF 9. Это означает меньше согласований, самостоятельное потребление сетевых ресурсов, а теперь благодаря VNA — и доступ к продвинутым сервисам (Avi Load Balancer, упрощённое подключение VLAN для Supervisor) без потери простоты распределённой модели.
Для архитекторов посыл прост: меньше заявок в сетевую команду и инфраструктура, остающаяся под контролем благодаря квотам, заданным заранее. Это развитие вписывается в общий тренд VCF 9: приблизить частное облако к опыту публичного облака, не отказываясь от контроля над инфраструктурой.
Следующая часть серии будет посвящена новым инновациям в области хранения данных.
Откройте для себя VMware Cloud Foundation в OVHcloud и начните строить своё частное облако.
Комментарии
Категории
Случайное
Kinsta или Bluehost: какой хостинг
Как развернуть Ollama на VPS: пошаговое

Как остановить DDoS-атаку: эффективные

Создаем успешную маркетинговую кампанию